


Vigor3910 và Vigor3912 thường được triển khai trong các mạng có yêu cầu thông lượng cao. Cơ chế tăng tốc tích hợp sẵn có thể mang lại hiệu năng cao. Tuy nhiên, khi số lượng phiên kết nối và lưu lượng mạng liên tục ở mức cao, hiệu năng mạng có thể suy giảm. DrayTek cung cấp các chức năng Fast NAT và Fast Routing để cải thiện tình trạng này. Khi bật Fast NAT hoặc Fast Routing, các mạng LAN được chỉ định có thể bỏ qua bước kiểm tra của CPU và đi thẳng vào đường Fast NAT, nhờ đó giảm tải cho CPU.
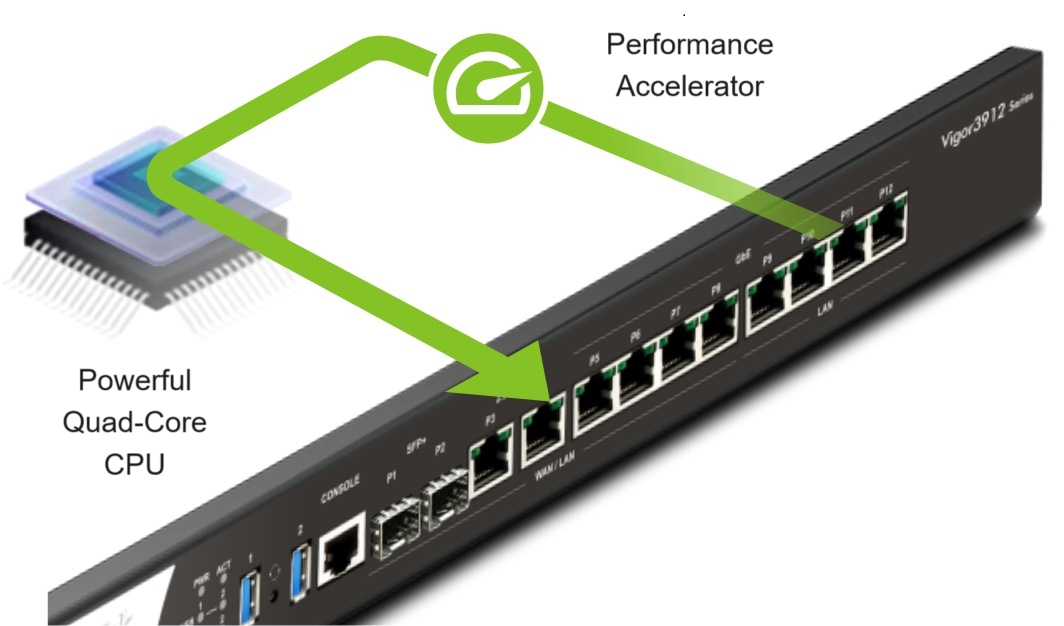
Hình 1. Tổng quan Fast NAT và Fast Routing
Các model được hỗ trợ
- Vigor3912S, firmware 4.3.5.1
- Vigor3910 / Vigor2962, firmware 4.4.3
A. Cấu hình
1. Vào Routing >> Fast Routing / NAT
- Fast Routing: áp dụng cho định tuyến giữa LAN với LAN hoặc LAN với WAN.
- Fast NAT: áp dụng cho các kết nối NAT từ LAN ra WAN, có hai tùy chọn:
- DNS packet acceleration: Khi chọn, các gói DNS sẽ bỏ qua bước kiểm tra của các chức năng Firewall, gồm LAN DNS Filter, URL Filter và WCF Filter.
- Fast Path check firewall IP Filter: Khi chọn, các gói tin vẫn được Firewall kiểm tra sau khi đã được tăng tốc, nhưng chỉ kiểm tra các thiết lập IP. Chọn Enable Syslog để ghi thông tin các gói tin bị DPDK chặn vào Syslog.
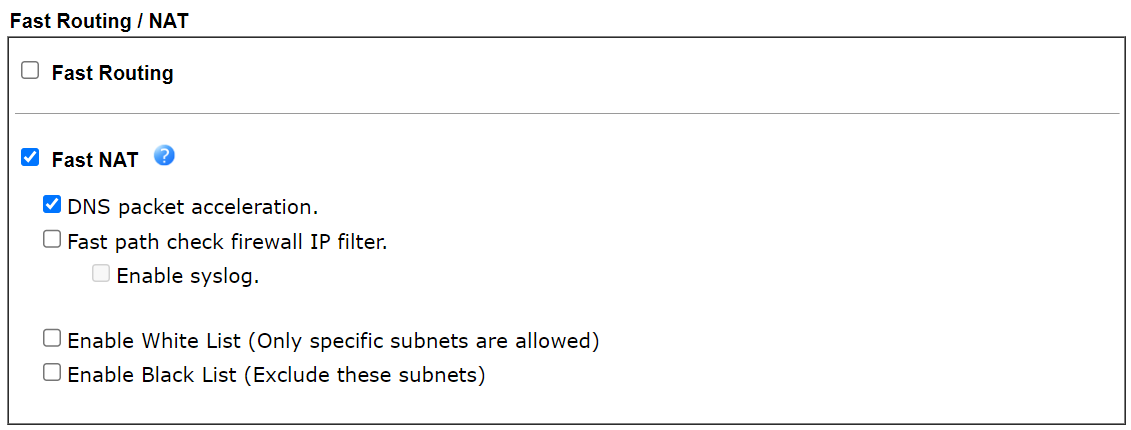
Hình 2. Cấu hình Fast Routing / NAT
2. Fast NAT hỗ trợ White List và Black List
Chỉ được phép bật Whitelist hoặc Black List; không thể sử dụng đồng thời.
a. Enable Whitelist
Mặc định không sử dụng Fast NAT; chỉ các địa chỉ IP trong danh sách whitelist mới được tăng tốc bằng Fast NAT. Phù hợp khi số subnet cần tốc độ cao ít hơn số subnet cần lọc nội dung, hoặc khi ưu tiên an toàn.
- Ưu điểm: an toàn.
- Nhược điểm: nếu quên thêm subnet, subnet đó chỉ bị chậm hơn.
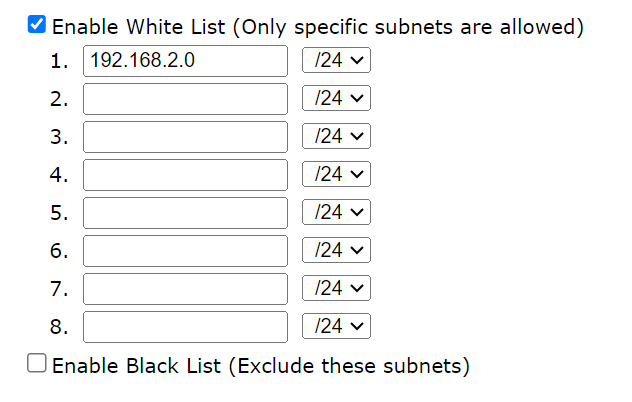
Hình 3. Cấu hình Enable Whitelist
b. Black List
Enable Black list: Mặc định sử dụng Fast NAT; các subnet trong danh sách bị loại khỏi Fast NAT và chịu sự quản lý của firewall. Phù hợp khi phần lớn subnet đáng tin cậy và cần tốc độ cao, chỉ một vài subnet cần lọc.
- Ưu điểm: tăng tốc, bỏ qua bước kiểm tra.
- Nhược điểm: nếu quên thêm subnet, có thể tạo ra lỗ hổng bảo mật.
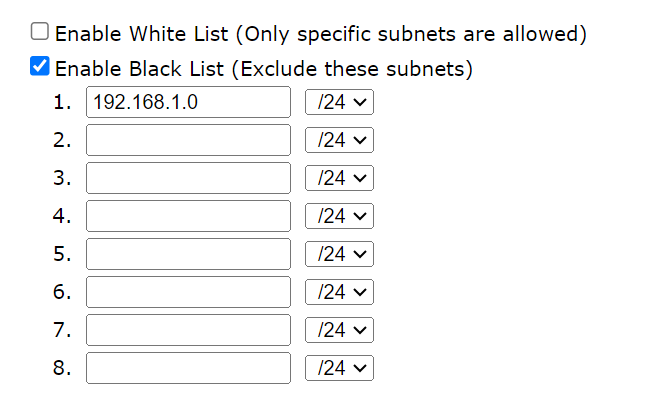
Hình 4. Cấu hình Black List
B. Ví dụ cụ thể về Fast NAT
Giả sử subnet Nhân viên có cấu hình:
- IP Filter: chặn truy cập vào IP của một server nội bộ.
- URL Filter: chặn facebook.com.
- WCF: chặn danh mục “Gambling”.
Subnet đi theo đường thông thường: cả ba chức năng đều hoạt động.
Subnet sử dụng Fast NAT và bật Fast Path check firewall IP Filter:
- Chặn theo IP: vẫn hoạt động.
- Chặn facebook.com (URL Filter): không còn tác dụng.
- Chặn danh mục Gambling (WCF): không còn tác dụng.
Người dùng lúc này có thể truy cập facebook.com và các trang cờ bạc.
Còn tùy chọn DNS packet acceleration thì sao?
Tùy chọn này làm mất khả năng lọc sâu ở tầng DNS: gói DNS bỏ qua LAN DNS Filter, URL Filter và WCF. Vì vậy:
- Nếu bật DNS packet acceleration, chức năng lọc theo tên miền gần như không còn tác dụng với subnet đó.
- Nếu tắt, gói DNS vẫn được các bộ lọc này kiểm tra (nhưng tiêu tốn nhiều tài nguyên CPU hơn).