


DrayTek Vigor3912S được trang bị Suricata, một hệ thống phát hiện và ngăn chặn xâm nhập (IDS/IPS) với cộng đồng người dùng rộng lớn. Suricata là phần mềm mã nguồn mở do Open Information Security Foundation (OISF) phát triển, nổi tiếng với khả năng phân tích lưu lượng mạng và phát hiện các mẫu tấn công phức tạp. Suricata không chỉ hỗ trợ phân tích lưu lượng dựa trên chữ ký (Signature-based Detection) mà còn sử dụng các kỹ thuật phát hiện bất thường và hành vi để nhận diện các mối đe dọa.
Điểm đặc biệt của Vigor3912S là khả năng tích hợp Suricata với Smart Action – công cụ thông minh giúp tự động hóa các biện pháp phản ứng khi phát hiện mối đe dọa. Smart Action cho phép thiết bị tự động thực hiện các hành động bảo mật như chặn lưu lượng hoặc gửi cảnh báo khi phát hiện mối đe dọa.
Tất cả những tính năng này đều được cung cấp hoàn toàn miễn phí, giúp doanh nghiệp tiết kiệm đáng kể chi phí đầu tư vào các phần mềm bảo mật bổ sung.
I. Hướng dẫn cấu hình Suricata
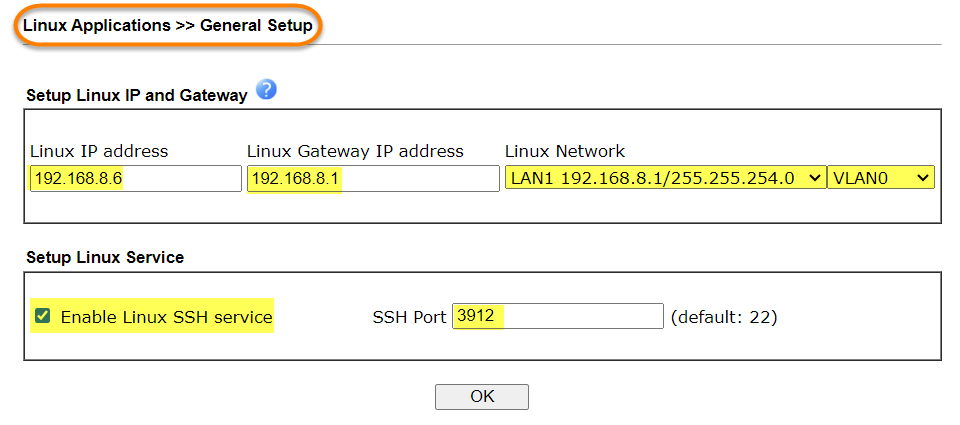
Bước 1: Bật Linux trên Vigor3912S
Bước này tương tự như việc cài đặt thêm một hệ thống Ubuntu trên thiết bị.
- Linux IP address: Thiết lập địa chỉ IP cho hệ thống Ubuntu.
- Linux Gateway IP address: Thiết lập địa chỉ Gateway để hệ thống Ubuntu có thể truy cập Internet.
- Linux Network: Lựa chọn Bridge hoặc Network trên Vigor3912S mà hệ thống Ubuntu sẽ sử dụng để kết nối mạng.
- Linux Service: Để có thể quản lý hệ thống Ubuntu, cần bật dịch vụ SSH và thiết lập cổng kết nối tương ứng.
Bước 2: Bật Suricata
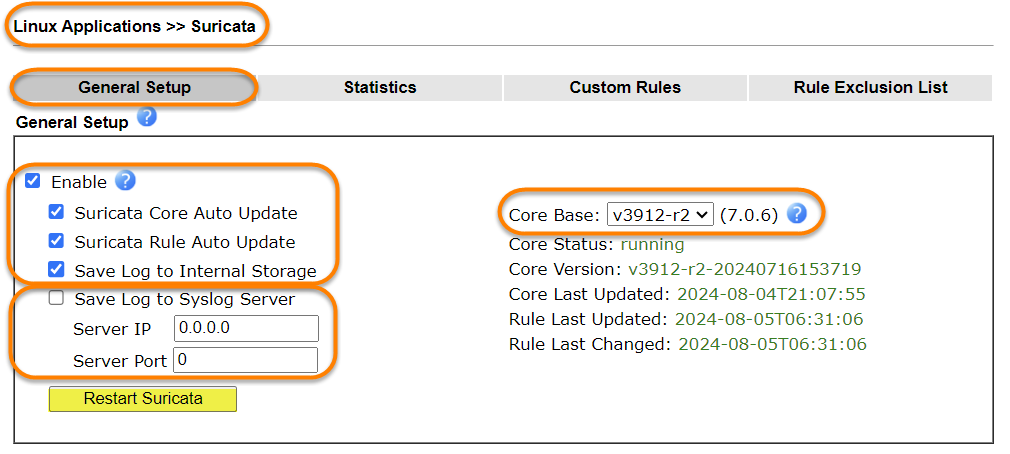
- Đánh dấu chọn tất cả các tùy chọn như hình minh họa, sau đó nhấn OK.
- Chờ khoảng 5 phút để hệ thống hoàn tất quá trình cài đặt và khởi động Suricata.
- Mặc định, log của Suricata sẽ được lưu trên SSD. Nếu cần lưu log đồng thời trên máy chủ Syslog, hãy cấu hình thêm tùy chọn Save Log to Syslog Server.
Bước 3: Cấu hình Suricata
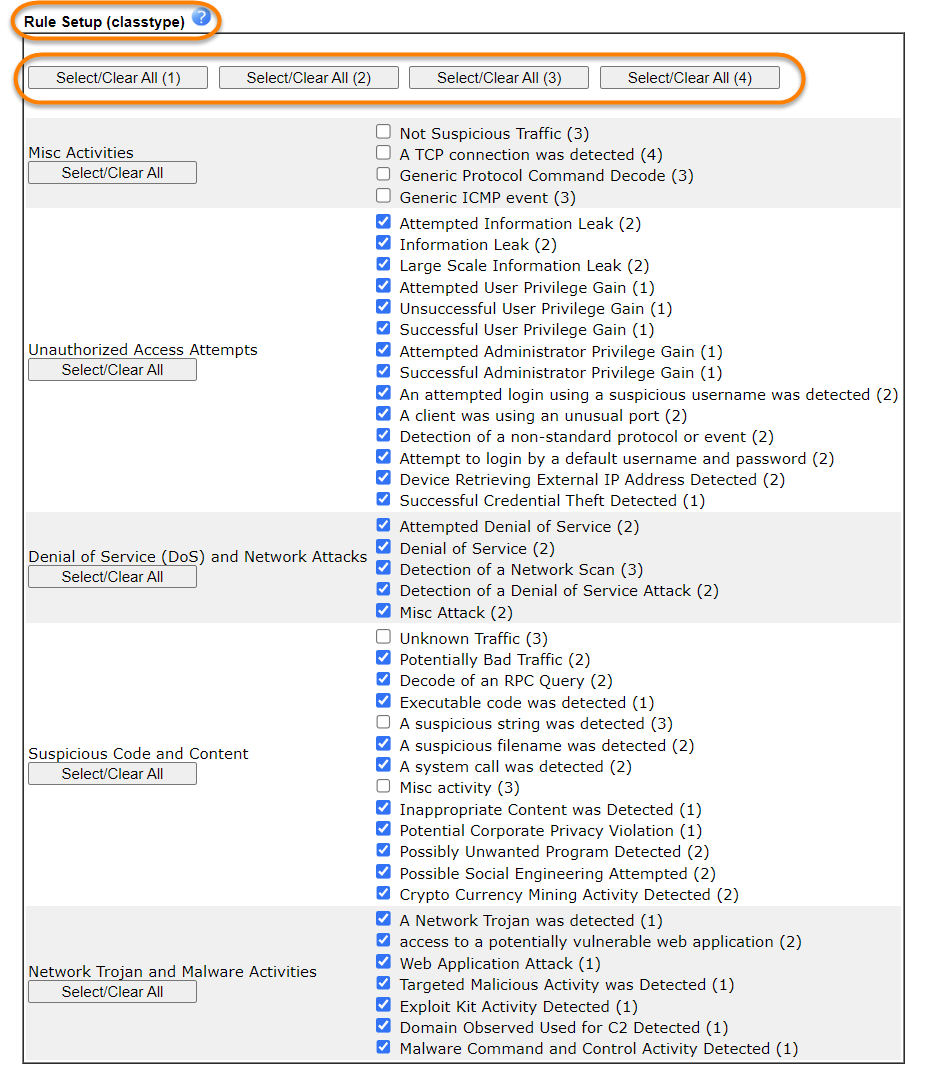
Thiết lập các quy tắc (Rule) giám sát cho Suricata. Các hoạt động sẽ được giám sát dựa trên mức độ nguy hiểm tương ứng với từng cấp độ ưu tiên (Priority).
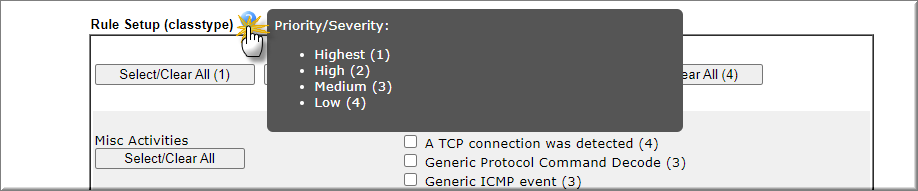
- Priority 1: Mức độ ưu tiên cao nhất.
- Priority 4: Mức độ ưu tiên thấp nhất.
- Thông thường, có thể tập trung giám sát và ngăn chặn các mối đe dọa thuộc Priority 1 và Priority 2.
- Ngoài ra, có thể lựa chọn chi tiết từng hạng mục cần giám sát tùy theo nhu cầu thực tế.
- Nhấn OK để lưu cấu hình.
II. Xem và quản lý log
- Tất cả các hoạt động của Vigor3912S đều được ghi lại dưới dạng log.
- Quản trị viên có thể xem log trực tiếp hoặc xuất log ra file để phục vụ việc kiểm tra, phân tích.
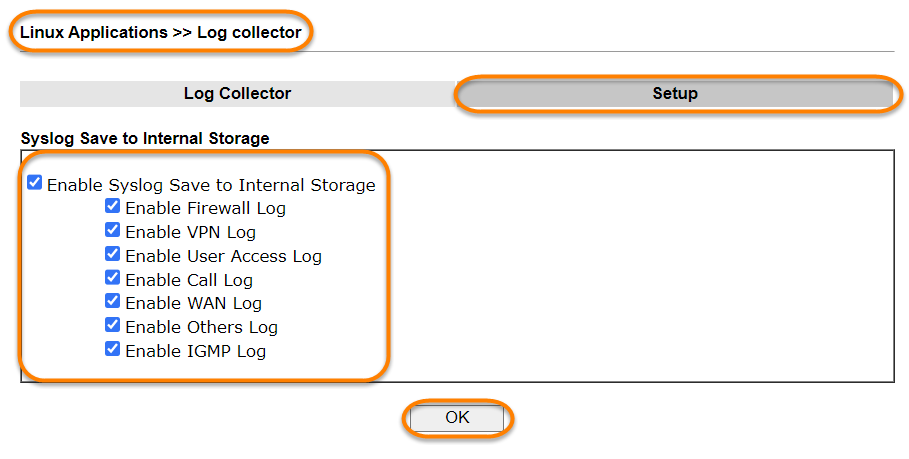
Bước 1: Cấu hình các loại log cần lưu
Với SSD dung lượng 256GB, có thể cấu hình lưu tất cả các loại log để thuận tiện cho việc giám sát và tra cứu khi cần thiết.
Bước 2: Xem và xuất log (Export Log)
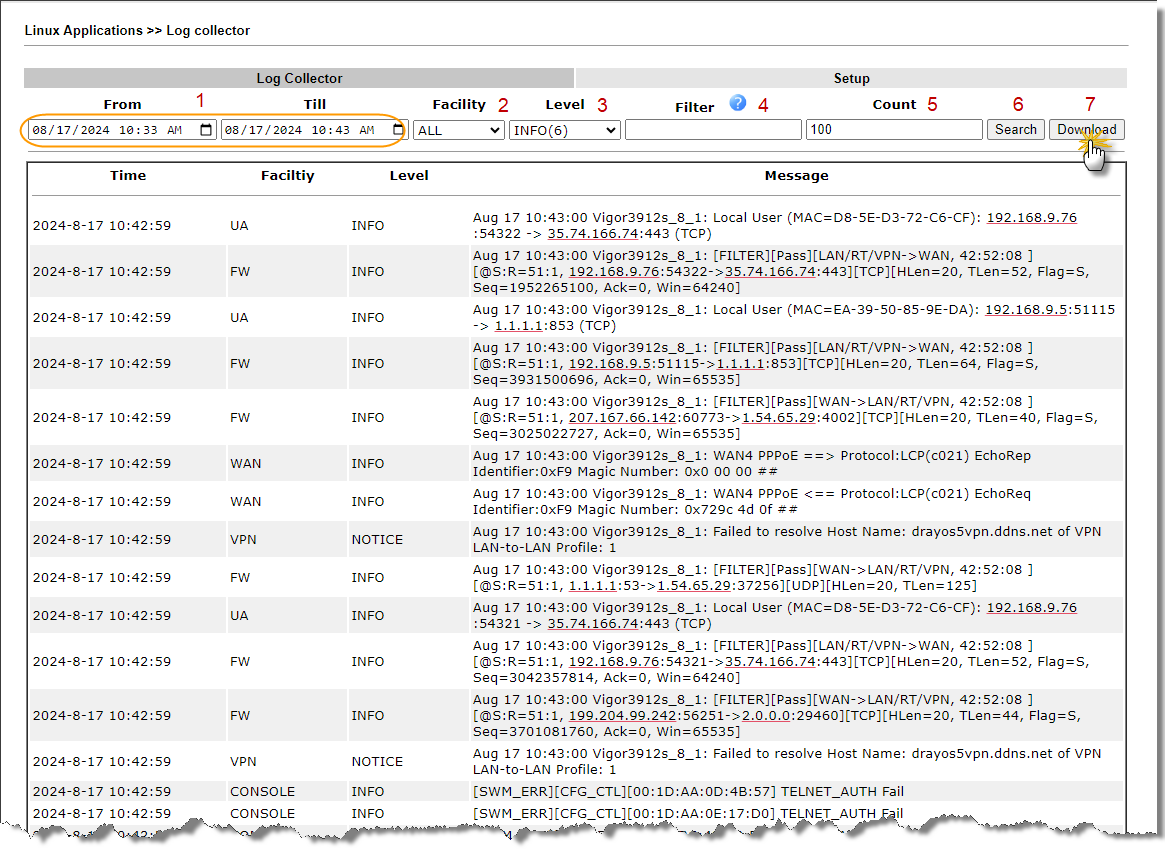
Thiết lập các điều kiện tìm kiếm và lọc log theo nhu cầu như sau:
- Khoảng thời gian: Lựa chọn khoảng thời gian cần xem log.
- Loại log: Lựa chọn nhóm log cần xem. Nếu muốn xem tất cả, chọn ALL.
- Mức độ cảnh báo: Lựa chọn loại cảnh báo cần xem. Thông thường, chọn INFO.
- Từ khóa: Nhập từ khóa cần lọc. Nếu muốn xem tất cả kết quả, để trống trường này.
- Số dòng hiển thị: Thiết lập số lượng dòng log cần hiển thị.
- Tìm kiếm: Bắt đầu tìm kiếm log theo các điều kiện đã thiết lập.
- Download: Tải xuống các kết quả log đã tìm được ở mục 6.