


Smart Action kết hợp Suricata – Giải pháp tự động hóa ngăn chặn các mối nguy an ninh mạng
Smart Action kết hợp Suricata là giải pháp giám sát và phản ứng tự động trước các mối đe dọa mạng. Thông qua khả năng phát hiện của Suricata và cơ chế hành động thông minh, hệ thống giúp:
- Phát hiện tấn công mạng theo thời gian thực.
- Tự động chặn địa chỉ IP độc hại và các hành vi bất thường.
- Giảm thiểu rủi ro và rút ngắn thời gian phản ứng với sự cố.
Giải pháp phù hợp với các tổ chức muốn nâng cao khả năng phòng thủ mạng, tối ưu hóa hoạt động giám sát và bảo vệ dữ liệu quan trọng một cách hiệu quả.
Dưới đây là hướng dẫn sử dụng Smart Action để chặn các đối tượng nguy hiểm do Suricata phát hiện.
A. Kích hoạt Suricata
Tham khảo hướng dẫn: Tại đây.
B. Import rule mẫu cho Smart Action
Nếu muốn tìm hiểu và tự tạo rule theo nhu cầu riêng, có thể tham khảo phần C.
- Tải file rule mẫu tại đây.
- Truy cập System Maintenance >> Configuration Export, chọn file rule mẫu, import vào thiết bị và khởi động lại (reboot).

C. Một số mối nguy cần ngăn chặn (Keyword từ log của Suricata)
1. Priority 1
Keyword:
.*\[Classification:.*\]\s*\[Priority: 1\].*
- Ý nghĩa: Cảnh báo có mức độ ưu tiên cao nhất trong Suricata.
- Priority 1 thường đi kèm với các hành vi nguy hiểm nghiêm trọng như khai thác lỗ hổng, phát tán phần mềm độc hại, xâm nhập hệ thống, v.v.
- Mức độ nguy hiểm: Rất cao – cần xử lý ngay.
2. IP có danh tiếng xấu
Keyword:
.*ET.*Poor.*Reputation.*IP.*Classification.*
- Ý nghĩa: ET là viết tắt của Emerging Threats (tập hợp các rule miễn phí và thương mại).
- Cảnh báo chỉ ra địa chỉ IP có danh tiếng xấu, thường liên quan đến:
- Gửi thư rác (spam).
- Từng tham gia các cuộc tấn công (DDoS, brute-force…).
- Liên kết với malware hoặc botnet.
- Mức độ nguy hiểm: Trung bình đến cao – cần kiểm tra hệ thống có liên lạc đến hoặc nhận kết nối từ IP này hay không.
3. Spamhaus
Keyword:
.*ET.*DROP.*Spamhaus.*Classification.*
- Ý nghĩa: IP nằm trong danh sách DROP của Spamhaus, tổ chức uy tín chuyên ngăn chặn IP xấu.
- IP này thường liên quan đến:
- Máy chủ điều khiển C&C.
- Spam botnet.
- Phát tán mã độc.
- Mức độ nguy hiểm: Rất cao – không nên giao tiếp với IP này.
4. DShield
Keyword:
.*ET.*DROP.*Dshield.*Classification.*
- Ý nghĩa: IP nằm trong danh sách DROP của DShield (SANS Internet Storm Center), được thu thập từ cộng đồng về các địa chỉ IP có hành vi tấn công đáng ngờ.
- Mức độ nguy hiểm: Cao – thường là IP đang quét hoặc đã tấn công hệ thống khác.
5. Phần mềm độc hại và các mối đe dọa liên quan
Keyword:
*(CnC|Command\s+and\s+Control|Backdoor|Malware|Ransomware|Trojan|Meterpreter).*
- Ý nghĩa: Các mối đe dọa được đề cập gồm:
- Phishing: lừa đảo qua email hoặc website.
- Ransomware: mã độc mã hóa dữ liệu để đòi tiền chuộc.
- Malware: phần mềm độc hại nói chung.
- Trojan: phần mềm gián điệp, cửa hậu.
- LockBit, WannaCry: các biến thể ransomware đặc biệt nguy hiểm.
- Mức độ nguy hiểm: Rất cao – cần kiểm tra kỹ các file, lưu lượng mạng (traffic) và nguồn gốc IP.
6. HoneyPot
Keyword:
HoneyPot
- Ý nghĩa: Phát hiện tương tác với honeypot (bẫy bảo mật mô phỏng hệ thống thật để phát hiện tấn công).
- Nếu có kết nối đến địa chỉ honeypot, hệ thống có thể đang bị điều khiển hoặc bị tấn công.
- Mức độ nguy hiểm: Trung bình đến cao, tùy trường hợp.
D. Cấu hình Smart Action chặn các đối tượng nguy hiểm
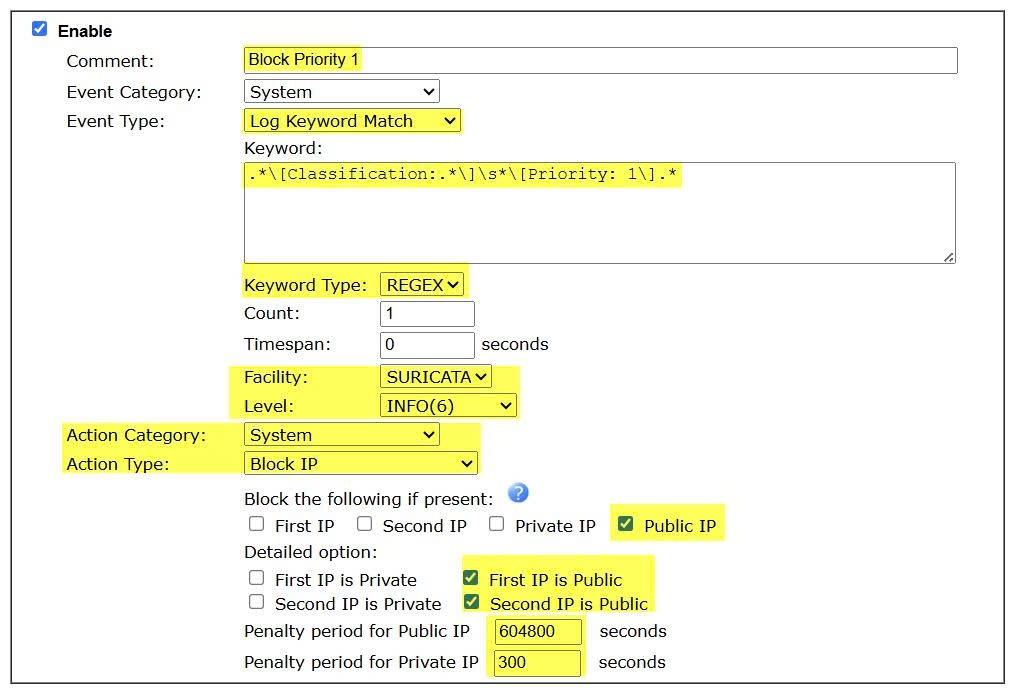
1. Chặn đối tượng Suricata Priority 1 (cực kỳ nguy hiểm)
Truy cập Application >> Smart Action và tạo profile.
- Enable: Đánh dấu chọn.
- Comment: Đặt tên profile.
- Event Category: Chọn System.
- Event Type: Chọn Log Keyword Match.
- Keyword: Nhập biểu thức bên dưới để chặn các đối tượng có Priority 1.
.*\[Classification:.*\]\s*\[Priority: 1\].*
- Keyword Type: Chọn REGEX.
- Facility: Chọn SURICATA.
- LEVEL: Chọn INFO (6).
- Action Category: Chọn System.
- Action Type: Chọn Block IP.
- Chọn IP cần chặn: chọn Public IP cho cả First IP và Second IP (như hình).
- Penalty Period for Public IP: Nhập 604800s (1 tuần).
- Penalty Period for Private IP: Nhập 300.
- Nhấn OK.
2. Chặn các đối tượng khác bằng cách sao chép rule
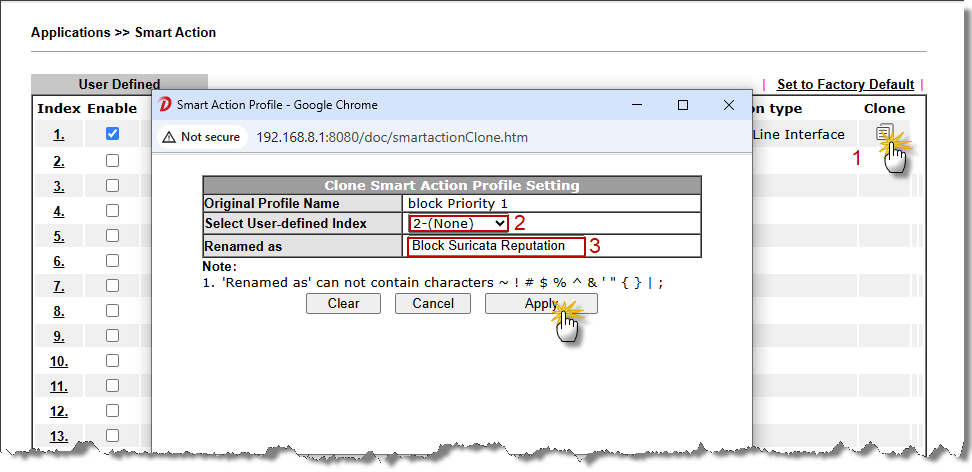
Có thể tạo nhanh rule chặn các đối tượng khác bằng cách sao chép (Clone) rule cũ, sau đó đổi tên và thay đổi biểu thức.
Truy cập Application >> Smart Action, chọn rule 1 và nhấn biểu tượng Copy.
- Select User-defined index: Chọn số thứ tự rule mới (ví dụ Index 2).
- Rename as: Đặt tên rule mới.
- Nhấn Apply.
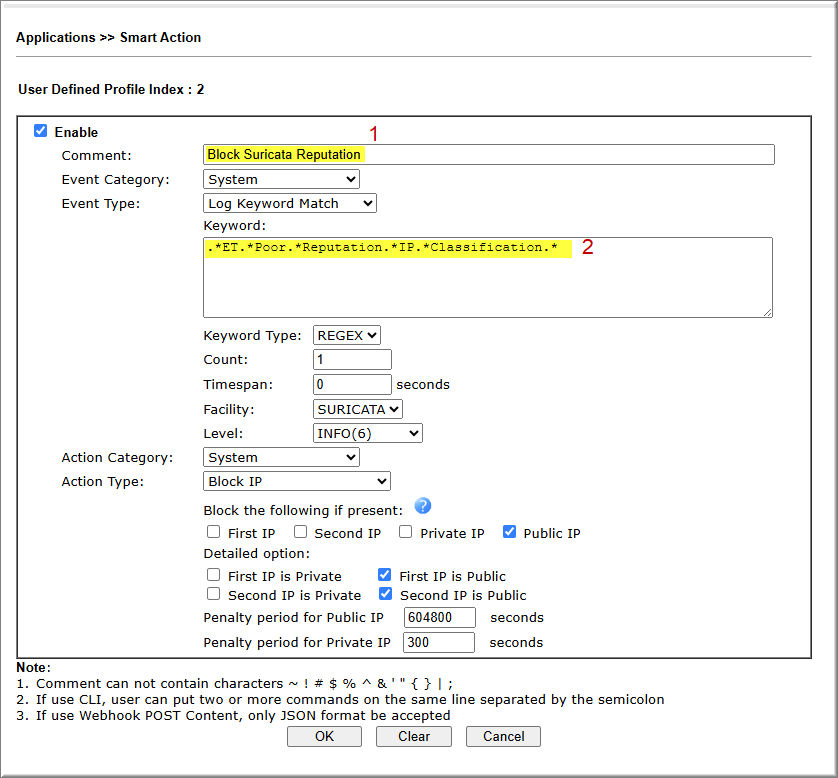
Truy cập rule 2, thay đổi phần Keyword bằng biểu thức tương ứng với đối tượng cần chặn, sau đó nhấn OK.
Ví dụ: Tạo rule Block Suricata Reputation.
.*ET.*Poor.*Reputation.*IP.*Classification.*
3. Các rule chặn đối tượng nguy hiểm khác
Thực hiện tương tự với các đối tượng nguy hiểm tương ứng với các biểu thức bên dưới.
1. Block Spamhaus
.*ET.*DROP.*Spamhaus.*Classification.*
2. Block Dshield
.*ET.*DROP.*Dshield.*Classification.*
3. Block Compromised
.*ET.*DROP.*Compromised.*Classification.*
4. Block Virus
*(CnC|Command\s+and\s+Control|Backdoor|Malware|Ransomware|Trojan|Meterpreter).*
5. Block CVE Scan
ET\s+EXPLOIT\s+.*(MS.*|CVE-|Shellshock|Log4Shell)
6. Block CVE Scan
.*ET.*DROP.*Compromised.*Classification.*